 13.10.2026 – 14.10.2026
13. KRITIS PRAXIS Forum 2026
Das KRITIS PRAXIS Forum findet am 13. und 14. Oktober 2026 im Congress Centrum Würzburg statt.
13.10.2026 – 14.10.2026
09:00 – 18:30 Uhr · 08:30 – 15:15 Uhr

Würzburg
Congress Centrum Würzburg
Pleichertorstraße 5 97070 Würzburg
Agenda
Das vollständige Programm beider Tage im Überblick – Zeiten, Themen und Referent:innen werden je Veranstaltung aktualisiert.
Eröffnung im Foyer
Keynote im Franconia Saal
- Bereichsleiter Unternehmensentwicklung und -sicherheit · Stromnetz Berlin
Raumwechsel | Branchentreffs
Franconia Saal
Moderation:
- Information Security Manager Smart Metering · Netze BW
Raum 5 + 6
Moderation:
- Leiter des Bereichs Thermische Anlagen · vgbe energy
Raum 7
- Senior Referentin Resilienz Kritischer Infrastrukturen · Deutsche Bahn
Raum 8
Verkehrsleitsysteme
- Verantwortlicher Informationssicherheit · Yunex Traffic
- Bereich Verkehrssteuerung und Lichtsignalanlage · Yunex Traffic
Raum 9
- Leiter Betrieb Obertageanlagen · STORAG ETZEL
Raum 10 + 11
Moderation:
- Informationssicherheitsbeauftragter · Wupperverband
- Information Security Manager & Datenschutzmanager · Netze BW Wasser
Raum 12
Moderation:
- Sachgebietsleitung Prozessleit- und Automatisierungstechnik · Stadtentwässerung Nürnberg
- Leiter Netzleittechnik · Stadtentwässerung Nürnberg
Raum 13
Moderation:
- Leitung IT-Management & Digitalisierung · AWG Wuppertal
Raumwechsel
Franconia Saal
- Referent industrielle Steuerungs- und Automatisierungssysteme · BSI
Raum 5 + 6
- Lead Consultant · ausecus
Raum 7 + 8 + 9
Netzwerksicherheit IT-/OT-Sicherheit
- Senior IT-Security Engineer · ausecus
- Geschäftsführer · ausecus
Raum 10 + 11
BCM
- Product Compliance Manager · TÜV SÜD Management Service
- Consultant · ausecus
Raum 12
ISMS aus der Praxis
- Lead Consultant · ausecus
Raum 13
- Head of Sales International · ASSA Abloy
Raumwechsel
Franconia Saal
- Rechtsanwalt · Schmid Frank Rechtsanwälte
Raum 5 + 6
- Senior Fachgebietsleiter Kritische Infrastrukturen und Cybersicherheit · Verband kommunaler Unternehmen
Raum 7 + 8 + 9
- Senior IT-Security Engineer · ausecus
- Geschäftsführer · ausecus
Raum 10 + 11
- Business Continuity Management · enercity Netz
Raum 12
- Lead Consultant · ausecus
Raum 13
- Fachgebietsleiter KRITIS-, Cyber und Sicherheitspolitik · Bundesverband der Energie- und Wasserwirtschaft
Mittagspause
Franconia Saal
Podiumsdiskussion
- Fachgebietsleiter KRITIS-, Cyber und Sicherheitspolitik · Bundesverband der Energie- und Wasserwirtschaft
- Bereichsleiter Unternehmensentwicklung und -sicherheit · Stromnetz Berlin
- Fachbereichsleiter IT-Service Management & CISO · TWL Ludwigshafen
Raum 5 + 6
- Senior IT-Security Engineer · ausecus
- Senior Consultant · ausecus
Raum 7 + 8 + 9
Physische Sicherheit
- Berater · ausecus | SoftKom
- Bayernwerk Netz
- Leiter Betrieb Obertageanlagen · STORAG ETZEL
Raum 10 + 11
Workshop
- Sales Account Manager · ausecus
Raum 12
- Abteilungsleiter Leit-/ Systemtechnik Netzführung · Mainfranken Netze
Raum 13
Mit dem KRITIS Defender Team
- Senior Penetrationstester · ausecus & SEKurity
Pause
Franconia Saal
- Senior Penetrationstester · ausecus & SEKurity
Raum 5 + 6
- Leitung IT-Management & Digitalisierung · AWG Wuppertal
- Referent Technik · ITAD
Raum 7 + 8 + 9
- Informationssicherheitsbeauftragter · Stadt Gießen
- Verantwortlicher Informationssicherheit · Yunex Traffic
Raum 10 + 11
- Ehem. Verfassungsschutzchef von Brandenburg · Trustmos
Raum 12
- Experte für Wirtschaftsschutz · Wirtschaftsschutz Niedersachsen
- Lead Consultant · ausecus
Raum 13
- Rechtsanwältin · Naske Rechtsanwälte
Moderation:
Raum 13
Diskussion
- Informationssicherheitsbeauftragter · EnBW
Moderation:
Ende des ersten Veranstaltungstages
Begrüßung Führungskräfte-Track
- Ehem. Verfassungsschutzchef von Brandenburg · Trustmos
Begrüßung im Franconia Saal
Keynote im Franconia Saal
- Stellvertreter des Befehlshabers Operatives Führungskommando der Bundeswehr · Bundeswehr
- Referatsgruppenleiter Infrastrukturschutz · BBK
Raumwechsel
Franconia Saal
- Referatsleiter Kritische Infrastrukturen-Grundsatz · BSI
Panorama-Ebene
- Referat Referat N.II.3
Raum 13 | Führungskräfte Track
Führungskräfte Dialog mit Generalleutnant André Bodemann
- Stellvertreter des Befehlshabers Operatives Führungskommando der Bundeswehr · Bundeswehr
Pause
Franconia Saal
- Referatsleiter L.7 / Standige Vertretung der Abteilungsleitung · BBK
Panorama-Ebene
- IT-Consultant · Kisters
Raum 13 | Führungskräfte Track
Deep Dive
- Rechtsanwalt · Schmid Frank Rechtsanwälte
Raumwechsel
Franconia Saal
- Referatsleiter im Bereich Krisenvorsorge und Cybersicherheit Energie · Bundesnetzagentur
Panorama-Ebene
- Head of Research & Security Center · ASSA ABLOY
Raum 13 | Führungskräfte Track
Workshop
Entscheider unter Druck
- Ehem. Verfassungsschutzchef von Brandenburg · Trustmos
- Leiter Consulting · ausecus
- Fachbereichsleiter IT-Service Management & CISO · TWL Ludwigshafen
- Kriminaloberkommissar, Nationale Kooperationsstelle Cybercrime · Bundeskriminalamt
Mittagspause
Franconia Saal
- Kriminaloberkommissar, Nationale Kooperationsstelle Cybercrime · Bundeskriminalamt
Panorama-Ebene
- Information Security Manager Smart Metering · Netze BW
Raum 13 | Führungskräfte Track
- Referatsgruppenleiter Infrastrukturschutz · BBK
- Referatsleiter L.7 / Standige Vertretung der Abteilungsleitung · BBK
Raumwechsel
Franconia Saal
Hybride Bedrohungen aus Nachrichtendienstlicher Sicht
- Referatsgruppenleiterin · Bundesamt für Verfassungsschutz
Raum 13 | Führungskräfte Track
- Referatsleiter im Bereich Krisenvorsorge und Cybersicherheit Energie · Bundesnetzagentur
Raumwechsel
Abschluss
- Geschäftsführer · ausecus
- Geschäftsführer · ausecus
- Ehem. Verfassungsschutzchef von Brandenburg · Trustmos
Ende der Veranstaltung
Bastian Lemmer
Bereichsleiter Unternehmensentwicklung und -sicherheit · Stromnetz Berlin
Guido Rüther
Information Security Manager Smart Metering · Netze BW
Dr. Thomas Eck
Leiter des Bereichs Thermische Anlagen · vgbe energy
Birte Vogt
Senior Referentin Resilienz Kritischer Infrastrukturen · Deutsche Bahn
Ruben Ebersold
Verantwortlicher Informationssicherheit · Yunex Traffic
Phillipe Sorne
Bereich Verkehrssteuerung und Lichtsignalanlage · Yunex Traffic
Roger Wittkopf
Leiter Betrieb Obertageanlagen · STORAG ETZEL
Christoph Hachenberg
Informationssicherheitsbeauftragter · Wupperverband
Sebastian Grupp
Information Security Manager & Datenschutzmanager · Netze BW Wasser
Hans-Wolfgang Frank
Sachgebietsleitung Prozessleit- und Automatisierungstechnik · Stadtentwässerung Nürnberg
Lars Fenner
Leiter Netzleittechnik · Stadtentwässerung Nürnberg
Tim Grünewald
Leitung IT-Management & Digitalisierung · AWG Wuppertal
Klaus Hunsänger
Referent industrielle Steuerungs- und Automatisierungssysteme · BSI
Alexander Rieger
Lead Consultant · ausecus
Jochen Haaf
Senior IT-Security Engineer · ausecus
Sascha Jäger
Geschäftsführer · ausecus
Thomas Janz
Product Compliance Manager · TÜV SÜD Management Service
Kai Podbielski
Consultant · ausecus
Sven Claßen
Lead Consultant · ausecus
Dennis Johe
Head of Sales International · ASSA Abloy
Wolfgang Schmid
Rechtsanwalt · Schmid Frank Rechtsanwälte
Wolf Buchholz
Senior Fachgebietsleiter Kritische Infrastrukturen und Cybersicherheit · Verband kommunaler Unternehmen
Rico Graul-Heinze
Business Continuity Management · enercity Netz
Christian Böhm
Lead Consultant · ausecus
Mathias Böswetter
Fachgebietsleiter KRITIS-, Cyber und Sicherheitspolitik · Bundesverband der Energie- und Wasserwirtschaft
Holger Bajohr
Fachbereichsleiter IT-Service Management & CISO · TWL Ludwigshafen
Jascha Sticher
Senior IT-Security Engineer · ausecus
Matthias Walzer
Senior Consultant · ausecus
Ulrich Neef
Berater · ausecus | SoftKom
Thomas Kotarski
Bayernwerk Netz
Christoph Knittl
Sales Account Manager · ausecus
Wolfgang Zimmermann
Abteilungsleiter Leit-/ Systemtechnik Netzführung · Mainfranken Netze
Alexander Sturz
Senior Penetrationstester · ausecus & SEKurity
Martin Schmidt
Referent Technik · ITAD
Lars Sänger
Informationssicherheitsbeauftragter · Stadt Gießen
Jörg Müller
Ehem. Verfassungsschutzchef von Brandenburg · Trustmos
Jörg Peine-Paulsen
Experte für Wirtschaftsschutz · Wirtschaftsschutz Niedersachsen
Nina Naske
Rechtsanwältin · Naske Rechtsanwälte
Robert Miriuta
Tino Goetze
Informationssicherheitsbeauftragter · EnBW
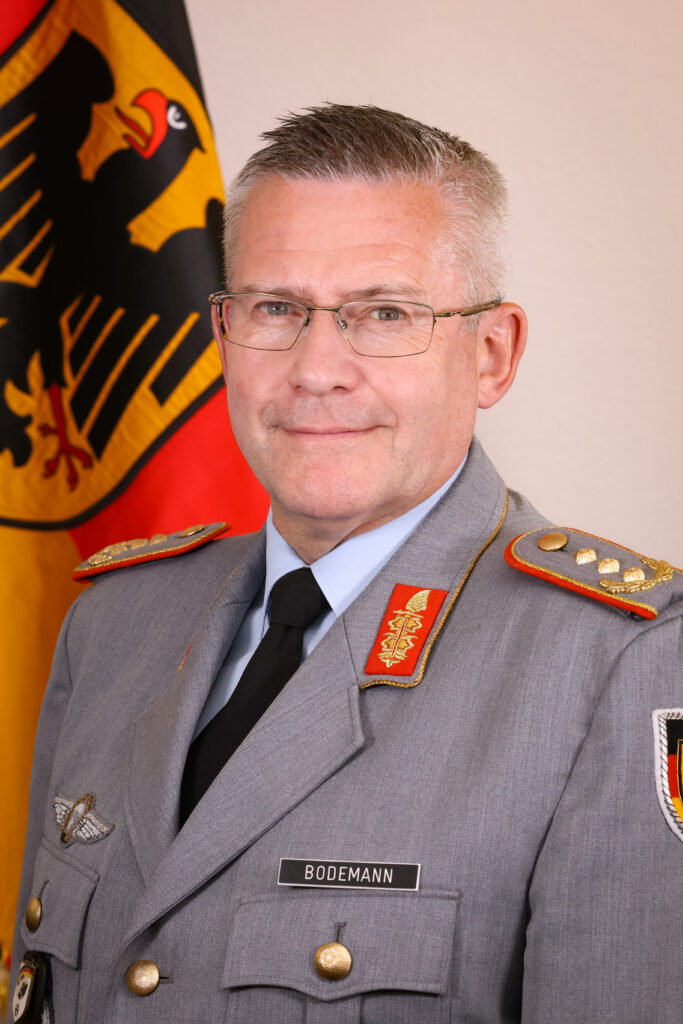
Generalleutnant André Bodemann
Stellvertreter des Befehlshabers Operatives Führungskommando der Bundeswehr · Bundeswehr
Peter Lauwe
Referatsgruppenleiter Infrastrukturschutz · BBK
Dr. Henning-Timm Langwald
Referatsleiter Kritische Infrastrukturen-Grundsatz · BSI
Markus Hasch-Gleumes
Referat Referat N.II.3
Dr. Christoph Groneberg
Referatsleiter L.7 / Standige Vertretung der Abteilungsleitung · BBK
Michael Engbers
IT-Consultant · Kisters
Dennis Volk
Referatsleiter im Bereich Krisenvorsorge und Cybersicherheit Energie · Bundesnetzagentur
Dr. Torsten Quast
Head of Research & Security Center · ASSA ABLOY
Olaf Hogenkamp
Leiter Consulting · ausecus
Nick Kiefer
Kriminaloberkommissar, Nationale Kooperationsstelle Cybercrime · Bundeskriminalamt
Konstanze Fehling
Referatsgruppenleiterin · Bundesamt für Verfassungsschutz
Kent Andersson
Geschäftsführer · ausecus
Keynote im Franconia Saal
Erfahrungsbericht Stromnetz Berlin
Solange Krisenszenarien theoretisch bleiben, werden Risiken häufig anders bewertet als in dem Moment, in dem ein konkreter Vorfall das eigene Unternehmen unmittelbar betrifft. Die Wahrnehmung verändert sich – ebenso wie der Blick auf Resilienz, Sicherheitsmaßnahmen und unternehmerische Entscheidungen.
Bastian Lemmer berichtet aus seiner persönlichen Erfahrung im Zusammenhang mit dem Vorfall bei der Stromnetz Berlin GmbH. Er beschreibt, wie sich Prioritäten, Entscheidungsprozesse und die Bewertung von Risiken verändert haben und welche Erkenntnisse sich daraus für den Aufbau resilienter Strukturen ableiten lassen.
Die Keynote eröffnet das Forum mit einem ehrlichen Erfahrungsbericht darüber, wie sich der Blick auf Sicherheit und Resilienz verändert, wenn aus einem theoretischen Szenario eine konkrete Herausforderung wird – und welche Impulse andere Betreiber daraus für ihre eigene Organisation mitnehmen können.
Netzbetreiber
Der Branchentreff Netzbetreiber bietet Raum zum Kennenlernen und zum Austausch über aktuelle Schwerpunkte im Netzbetrieb. Im Mittelpunkt stehen Themen wie Regulierung, IT-/OT-Sicherheit, Resilienz und praktische Umsetzung im laufenden Betrieb. Die Runde hilft, branchenspezifische Fragestellungen früh zu bündeln und Anknüpfungspunkte für die weiteren Programmpunkte des Forums sichtbar zu machen.
Kraftwerke
Der Branchentreff Kraftwerke bietet Raum zum Kennenlernen und zum Austausch über aktuelle Herausforderungen in der Energieerzeugung. Im Mittelpunkt stehen Themen wie Resilienz von Erzeugungsanlagen, IT-/OT-Sicherheit, regulatorische Anforderungen und der Umgang mit einer veränderten Bedrohungslage. Die Runde hilft, branchenspezifische Fragestellungen früh zu bündeln und Anknüpfungspunkte für die weiteren Programmpunkte des Forums sichtbar zu machen.
Transport & Verkehr
Betreiber von Schienenverkehr, ÖPNV und weiterer Verkehrsinfrastruktur stehen vor der Herausforderung, ihre Organisationen gegenüber unterschiedlichsten Krisenszenarien resilient aufzustellen. Neben Extremwetter, Sabotage oder technischen Ausfällen gewinnen auch Cyberangriffe und hybride Bedrohungen zunehmend an Bedeutung. Entscheidend ist dabei das Zusammenspiel von physischer und digitaler Resilienz, um den sicheren Betrieb auch unter außergewöhnlichen Bedingungen aufrechtzuerhalten.
Im Mittelpunkt des Branchentreffs stehen aktuelle Herausforderungen aus der Praxis. Diskutiert werden Erfahrungen zum Schutz kritischer Infrastrukturen, das Zusammenspiel von physischer und personeller Sicherheit sowie die Umsetzung neuer regulatorischer Anforderungen. Dabei sollen insbesondere Maßnahmen und Lösungsansätze betrachtet werden, die sich im täglichen Betrieb bewährt haben.
Der Branchentreff bietet den Teilnehmenden die Möglichkeit, Erfahrungen auszutauschen, gemeinsame Herausforderungen zu diskutieren und sich mit Kolleginnen und Kollegen aus dem Transport- und Verkehrssektor über praxistaugliche Ansätze zur Stärkung der Resilienz zu vernetzen.
Gasspeicher
Der Branchentreff Gasspeicher bietet Raum zum Kennenlernen und zum Austausch über aktuelle Schwerpunkte beim Betrieb von Gasspeicheranlagen. Im Mittelpunkt stehen Themen wie Versorgungssicherheit, Resilienz kritischer Infrastruktur, physische und digitale Sicherheit sowie regulatorische Anforderungen. Die Runde hilft, branchenspezifische Fragestellungen früh zu bündeln und Anknüpfungspunkte für die weiteren Programmpunkte des Forums sichtbar zu machen.
Wasser
Der Branchentreff Wasser bietet Raum zum Kennenlernen und zum Austausch über aktuelle Schwerpunkte der Wasserwirtschaft. Im Mittelpunkt stehen Themen wie Versorgungssicherheit, IT-/OT-Sicherheit, Resilienz kritischer Anlagen, Digitalisierung sowie regulatorische Anforderungen. Die Runde hilft, branchenspezifische Fragestellungen früh zu bündeln und Anknüpfungspunkte für die weiteren Programmpunkte des Forums sichtbar zu machen.
Abwasser
Der Branchentreff Abwasser bietet Raum zum Kennenlernen und zum Austausch über aktuelle Schwerpunkte der Abwasserwirtschaft. Im Mittelpunkt stehen Themen wie der sichere Betrieb von Kläranlagen und Kanalnetzen, IT-/OT-Sicherheit, Resilienz kritischer Infrastruktur, Digitalisierung sowie regulatorische Anforderungen. Die Runde hilft, branchenspezifische Fragestellungen früh zu bündeln und Anknüpfungspunkte für die weiteren Programmpunkte des Forums sichtbar zu machen.
Thermische Abfallbehandlung
Die thermische Abfallbehandlung steht vor der Herausforderung, Entsorgungssicherheit, Energieversorgung und KRITIS-Anforderungen gleichermaßen zuverlässig zu gewährleisten. Der Branchentreff bietet die Gelegenheit, aktuelle Entwicklungen und Erfahrungen aus der Praxis gemeinsam zu diskutieren – von der Absicherung thermischer Anlagen über regulatorische Anforderungen bis hin zu Resilienz und Krisenvorsorge. Im Mittelpunkt steht der offene Austausch zwischen Betreibern und Verantwortlichen der Branche.
Erfahrungsbericht – Angriffe auf Energieversorger in Polen
Cyberangriffe auf Energieversorger gehören längst zur Realität Europas. Am Beispiel aktueller Vorfälle in Polen zeigt der Vortrag, welche Angriffsmuster beobachtet wurden, wie Betreiber und Behörden reagiert haben und welche Erkenntnisse sich daraus für deutsche Energieversorger und ähnliche OT-lastige KRITIS-Betreiber ableiten lassen. Im Mittelpunkt stehen praxisnahe Lehren für die Vorbereitung auf vergleichbare Bedrohungslagen sowie die Stärkung der Resilienz Kritischer Infrastrukturen.
Der neue IT-Sicherheitskatalog im Detail inkl. Nachweisverfahren
Mit der Umsetzung von NIS-2 und dem KRITIS-Dachgesetz steht der lang erwartete neue IT-Sicherheitskatalog für Energieversorger bevor. Die Konsultationsfassung soll voraussichtlich im September veröffentlicht werden und bringt zahlreiche Änderungen für Netzbetreiber mit sich.
Der Vortrag stellt die wesentlichen Neuerungen vor – darunter Anforderungen an Systeme zur Angriffserkennung, Business Continuity Management (BCM) und die physische Sicherheit. Darüber hinaus wird erläutert, wie die bisherigen Vorgaben aus § 11 Abs. 1a und 1b EnWG in einem einheitlichen Nachweisverfahren zusammengeführt werden und worauf sich Betreiber bereits heute vorbereiten sollten.
Netzwerksicherheit IT-/OT-Sicherheit
KRITIS Defender User Group | Teil 1
Die Usergroup der KRITIS-Defender-Nutzer ist inzwischen über 200 Teilnehmer groß und trifft sich regelmäßig online. Das KRITIS PRAXIS Forum bietet jährlich eine hervorragende Möglichkeit, dies auch persönlich zu tun. Besprochen werden die Entwicklungs-Roadmap und neue Funktionen, aber auch die aktuelle Sicherheitslage und Erfahrungen der Teilnehmer im Kontext der Cyberangriffserkennung.
Die Teilnahme ist auf KRITIS-Defender-Nutzer begrenzt und ein NDA ermöglicht den Austausch auch vertraulicher Informationen.
BCM
BCMS-Reifegrad gemäß §39 BSIG durch das ISMS verbessern
Wie lässt sich der nach § 39 BSIG geforderte BCMS-Reifegrad mit möglichst geringem Zusatzaufwand erreichen? Der Vortrag verbindet zwei Perspektiven: die praktische Umsetzung im Unternehmen und die Sicht des Auditors. Dabei wird gezeigt, wie BCM-Anforderungen effizient in ein bestehendes ISMS integriert werden können, welche Nachweise sich daraus ableiten lassen und worauf es bei der Einreichung gegenüber BSI und BBK ankommt.
Diskutiert wird außerdem, welcher Reifegrad in der Praxis sinnvoll ist, welche Nachweise einen echten Mehrwert bieten und ob ein möglichst hoher Reifegrad tatsächlich das richtige Ziel ist – auch mit Blick auf die zu erwartenden Anforderungen des KRITIS-Dachgesetzes.
ISMS aus der Praxis
Workshop: NIS-2 umsetzen
Was bedeutet NIS-2 konkret für die eigene Organisation und wie wird aus den gesetzlichen Anforderungen ein umsetzbares Informationssicherheitsmanagement? Der Workshop startet mit einem kompakten Überblick über die wesentlichen Pflichten und konzentriert sich anschließend auf deren praktische Umsetzung.
Anhand eines konkreten Umsetzungsbeispiels wird gemeinsam betrachtet, mit welchem Ansatz die erforderlichen Grundlagen geschaffen werden können, um die Sicherheitsmaßnahmen nach § 30 BSIG umzusetzen. Dabei geht es bewusst ins Detail: Wo entstehen in der Praxis Schwierigkeiten? Wie tief müssen einzelne Anforderungen umgesetzt werden? Wie lässt sich die Angemessenheit von Maßnahmen bestimmen und nachvollziehbar dokumentieren?
Der Schwerpunkt liegt auf der gemeinsamen Diskussion konkreter Umsetzungsfragen und Praxiserfahrungen. Die Teilnehmenden können eigene Herausforderungen einbringen und unterschiedliche Lösungswege für eine pragmatische §30-Umsetzung diskutieren.
Schutz von Rechenzentren: Kundenvortrag
Der physische Schutz von Rechenzentren gewinnt durch NIS-2, das KRITIS-Dachgesetz und die veränderte Bedrohungslage zunehmend an Bedeutung. Gemeinsam mit einem Betreiber gibt Dennis Johe Einblicke in die praktische Umsetzung moderner Sicherheitskonzepte – von der Planung über den Betrieb bis hin zur kontinuierlichen Weiterentwicklung.
Im Mittelpunkt stehen Erfahrungen aus realen Projekten: Welche Schutzmaßnahmen haben sich bewährt? Wie lassen sich Sicherheit, Verfügbarkeit und Betriebsabläufe sinnvoll miteinander verbinden? Und welche Erkenntnisse können andere Betreiber für den Schutz ihrer eigenen kritischen Einrichtungen mitnehmen?
Cybersecurity auch bei Produkten – BSIG und Cyber Resilience Act
Der Cyber Resilience Act verändert die rechtlichen Rahmenbedingungen für Hersteller, Lieferanten und Betreiber Kritischer Infrastrukturen. Gemeinsam mit den Teilnehmenden diskutiert Rechtsanwalt Wolfgang Schmid die praktischen Auswirkungen auf Beschaffung, Vertragsgestaltung und Lieferantenmanagement.
Im Mittelpunkt stehen unter anderem folgende Fragestellungen: Inwieweit begründet die Konformität eines Produkts mit dem Cyber Resilience Act eine haftungs- oder nachweisrelevante Entlastung für den Betreiber? Welche Sorgfalts- und Prüfpflichten verbleiben trotz CRA im Rahmen des Lieferantenmanagements nach BSIG, NIS-2 und KRITIS-Dachgesetz? Wie sollten Service Level Agreements, Wartungsverträge und Sicherheitsvereinbarungen künftig ausgestaltet werden? Welche CRA-Anforderungen wirken sich unmittelbar auf den Betrieb Kritischer Infrastrukturen aus? Welche zusätzlichen Verpflichtungen entstehen, wenn KRITIS-Betreiber selbst digitale Produkte, Software oder Managed Services bereitstellen?
Die Diskussion soll dabei helfen, die eigene Verantwortlichkeit gegenüber Herstellern und Dienstleistern rechtlich einzuordnen und praktische Konsequenzen für Einkauf, Betrieb und Compliance abzuleiten.
Die europäische Vision für IT-Souveränität als Sonderregelung für NIS-2 Einrichtungen
NIS-2 ist nur ein Baustein einer umfassenden europäischen Strategie zur Stärkung der digitalen Souveränität und Resilienz. Der Vortrag ordnet aktuelle gesetzgeberische Entwicklungen ein und zeigt, wie sich europäische Initiativen – vom Cloud and AI Development Act über den Cyber Solidarity Act bis hin zu NIS-2 – zu einem gemeinsamen regulatorischen Rahmen entwickeln.
Im Mittelpunkt stehen die Auswirkungen auf Betreiber Kritischer Infrastrukturen und andere NIS-2-Einrichtungen: Welche politischen Ziele verfolgt die Europäische Union? Welche Anforderungen werden Unternehmen in den kommenden Jahren zusätzlich beschäftigen? Und wie verändern sich Erwartungen an Lieferketten, IT-Souveränität, Resilienz und den Einsatz europäischer Technologien?
Der Vortrag gibt einen Ausblick auf die regulatorische Entwicklung und diskutiert, welche Weichen Betreiber bereits heute stellen sollten, um langfristig auf die zunehmenden Anforderungen an digitale Souveränität und Cybersicherheit vorbereitet zu sein.
KRITIS Defender User Group | Teil 2
Die Usergroup der KRITIS-Defender-Nutzer ist inzwischen über 200 Teilnehmer groß und trifft sich regelmäßig online. Das KRITIS PRAXIS Forum bietet jährlich eine hervorragende Möglichkeit, dies auch persönlich zu tun. Besprochen werden die Entwicklungs-Roadmap und neue Funktionen, aber auch die aktuelle Sicherheitslage und Erfahrungen der Teilnehmer im Kontext der Cyberangriffserkennung.
Die Teilnahme ist auf KRITIS-Defender-Nutzer begrenzt und ein NDA ermöglicht den Austausch auch vertraulicher Informationen.
BCM in der Praxis
Ein Business Continuity Management System entfaltet seinen Wert erst dann, wenn es im Ernstfall funktioniert. Der Vortrag zeigt anhand praktischer Erfahrungen, wie BCM im Alltag aufgebaut, im Unternehmen verankert und durch regelmäßige Übungen kontinuierlich weiterentwickelt werden kann.
Im Mittelpunkt stehen dabei Fragen wie: Welche Erkenntnisse ergeben sich aus realen Sicherheitsvorfällen? Wie lässt sich BCM in einer komplexen Unternehmens- und Konzernstruktur etablieren? Welche Übungen schaffen einen echten Mehrwert und wie wird aus dokumentierten Prozessen gelebte Krisenvorsorge?
Neben konkreten Praxiserfahrungen bietet der Vortrag Raum für den Austausch über bewährte Ansätze, typische Herausforderungen und Lösungswege, die sich auf andere Betreiber Kritischer Infrastrukturen übertragen lassen.
Betriebsführung durch Dritte mit NIS-2 | Eigentümer & Betriebsführer Sicht
Betreiber Kritischer Infrastrukturen erfüllen bereits heute umfangreiche Anforderungen aus § 39 BSIG, § 5c EnWG und den branchenspezifischen Sicherheitskatalogen. Mit NIS-2 erweitert sich der Geltungsbereich auf die gesamte Einrichtung – auch bei Betriebsführern und Dienstleistern. Dadurch müssen bestehende Sicherheits- und Compliance-Strukturen organisationsübergreifend harmonisiert werden.
Der Workshop beleuchtet die unterschiedlichen Perspektiven von Eigentümer und Betriebsführer und diskutiert, wie sich Verantwortlichkeiten, ISMS, BCM, Nachweisführung und Sicherheitsprozesse über mehrere Unternehmen hinweg sinnvoll verzahnen lassen. Ein besonderer Fokus liegt auf der Ausgestaltung von Betriebsführungs- und Dienstleisterverträgen sowie der Frage, wie Doppelstrukturen vermieden und regulatorische Anforderungen effizient in einer gemeinsamen Governance umgesetzt werden können.
Branchenspezifische BDEW Resilienz Standards
Mit dem KRITIS-Dachgesetz erhalten branchenspezifische Resilienzstandards eine zentrale Bedeutung für die praktische Umsetzung der gesetzlichen Anforderungen. Das Gesetz sieht ausdrücklich vor, dass Branchenverbände solche Standards entwickeln und gemeinsam mit den zuständigen Behörden abstimmen können.
Der Vortrag gibt einen aktuellen Einblick in den Stand der Arbeiten des BDEW an den branchenspezifischen Resilienzstandards für die Energie- und Wasserwirtschaft. Im Mittelpunkt stehen die laufende Abstimmung mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK) sowie weiteren beteiligten Behörden, die Zielsetzung des Verbands und der geplante Weg hin zu einem praxistauglichen und möglichst einheitlichen Nachweisrahmen für Betreiber.
Darüber hinaus wird ein Ausblick auf die nächsten Entwicklungsschritte gegeben und diskutiert, welche Bedeutung die Resilienzstandards künftig für die Umsetzung des KRITIS-Dachgesetzes und den Nachweis angemessener Resilienzmaßnahmen haben können.
Podiumsdiskussion
Handhabung von Krisensituationen in kritischen Infrastrukturen
Cyberangriffe, Sabotage, Naturereignisse oder technische Störungen – Betreiber Kritischer Infrastrukturen müssen auf unterschiedlichste Krisenszenarien vorbereitet sein. Doch wie werden in einer akuten Lage Entscheidungen getroffen? Welche Informationen werden benötigt? Und wie gelingt die Zusammenarbeit zwischen Unternehmensleitung, Fachbereichen und externen Stellen?
Die Podiumsdiskussion beleuchtet anhand praktischer Erfahrungen, wie Krisensituationen vorbereitet, bewältigt und nachbereitet werden können. Im Mittelpunkt stehen organisatorische Abläufe, Entscheidungsprozesse, Kommunikation sowie die Zusammenarbeit mit Behörden und weiteren Beteiligten. Die Referenten diskutieren aktuelle Herausforderungen, teilen Erfahrungen aus der Praxis und geben den Teilnehmern Gelegenheit, eigene Fragestellungen einzubringen.
Wie funktioniert eigentlich Netzwerksicherheit?
Warum scheitern viele Sicherheitskonzepte bereits an den Grundlagen? Der Workshop nimmt typische Netzwerkarchitekturen in OT-Umgebungen unter die Lupe und diskutiert, welche Prinzipien sich in der Praxis bewährt haben – von Netzwerksegmentierung und Layer-Modellen über Kommunikationsbeziehungen bis hin zu sicheren Übergängen zwischen IT und OT.
Statt theoretischer Idealbilder stehen reale Infrastrukturen im Mittelpunkt: Welche Architekturentscheidungen erhöhen tatsächlich die Resilienz? Wo entstehen unnötige Komplexität und Scheinsicherheit? Und welche Grundsätze sollten Betreiber kennen, bevor sie über Firewalls, Angriffserkennung oder Zero Trust diskutieren?
Der Workshop richtet sich an alle, die Netzwerksicherheit nicht nur umsetzen, sondern verstehen möchten – fachlich anspruchsvoll, praxisnah und mit ausreichend Raum für Diskussionen und spontane Exkurse.
Physische Sicherheit
KRITIS Dachgesetz: Nationale Resilienzstrategie, Risikoanalyse, Praxiserfahrungen
Mit dem KRITIS-Dachgesetz entstehen erstmals umfassende Anforderungen an die physische Resilienz Kritischer Infrastrukturen. Nach einem kompakten Überblick über den aktuellen Stand der Resilienzkataloge und die wesentlichen regulatorischen Entwicklungen steht vor allem der Austausch im Mittelpunkt.
Auf Basis der Erfahrungen aus laufenden Projekten bei einigen der größten Netzbetreiber Deutschlands werden konkrete Praxisbeispiele vorgestellt und gemeinsam diskutiert. Im Fokus der anschließenden Diskussionsrunde stehen die Fragen: Welche Maßnahmen sind bereits heute sinnvoll? Wo liegen die größten Herausforderungen bei der Umsetzung? Und wie lassen sich die neuen Anforderungen pragmatisch in bestehende Prozesse integrieren?
Der Vortrag richtet sich an Verantwortliche, die nicht nur den regulatorischen Stand verstehen, sondern insbesondere von den Erfahrungen anderer Betreiber profitieren und eigene Fragestellungen in die Diskussion einbringen möchten.
Workshop
Notfallpläne und Wiederanlaufzeiten im Kontext des ISMS
Business Impact Analysis (BIA), Wiederanlaufplanung und Notfallkonzepte müssen nicht zwangsläufig komplexe Werkzeuge oder monatelange Projekte erfordern. Der Workshop zeigt anhand eines bewusst einfachen Praxisansatzes, wie sich die wesentlichen Anforderungen mit Standardwerkzeugen – beispielsweise Excel – strukturiert, nachvollziehbar und auditgerecht umsetzen lassen.
Im Mittelpunkt stehen die richtige Abstraktionsebene, die sinnvolle Priorisierung von Geschäftsprozessen und Systemen sowie die Frage, wie sich eine BIA und Notfallplanung erstellen lassen, die im Ernstfall tatsächlich nutzbar sind. Ergänzt wird der Workshop durch zahlreiche Praxiserfahrungen und Tipps, mit denen sich der Umsetzungsaufwand deutlich reduzieren lässt, ohne die Anforderungen aus ISMS, BCM und regulatorischen Vorgaben aus den Augen zu verlieren.
OT-Security im Wandel der Zeit
OT-Sicherheit hat sich in den vergangenen Jahrzehnten grundlegend verändert – von einzelnen technischen Schutzmaßnahmen hin zu einem ganzheitlichen Sicherheitsverständnis aus Technik, Organisation und Mensch. Aus seiner langjährigen Praxis zeigt Wolfgang Zimmermann, welche Entwicklungen die Branche geprägt haben, welche Maßnahmen sich nachhaltig bewährt haben und welche Erkenntnisse er heute mit dem Wissen von damals anders angehen würde.
Im Mittelpunkt stehen weniger einzelne Technologien als die Erfahrungen aus der praktischen Umsetzung: Wie entwickelt sich eine Sicherheitskultur? Welche Investitionen haben langfristig den größten Nutzen gebracht? Und welche Grundsätze bleiben trotz neuer Bedrohungen und regulatorischer Anforderungen unverändert? Der Workshop lädt dazu ein, von den Erfahrungen eines der frühen Wegbereiter der OT-Sicherheit zu profitieren und diese auf die heutigen Herausforderungen zu übertragen.
Mit dem KRITIS Defender Team
Purple Teaming des KRITIS Defender
Wie gut funktioniert ein Angriffserkennungssystem gegen reale Angriffe? Im Purple Teaming treffen Offensive und Defensive unmittelbar aufeinander. Während Elias Härtle typische Angriffswege demonstriert, zeigt Sebastian Dirl, wie diese Aktivitäten erkannt, bewertet und eingeordnet werden.
Alexander Sturz steht für Fragen rund um die gezeigten Angriffstechniken zur Verfügung und bringt seine Erfahrung aus zahlreichen Penetrationstests in IT- und OT-Umgebungen Kritischer Infrastrukturen ein.
Gemeinsam diskutieren die Referenten, welche Angriffstechniken heute tatsächlich erfolgreich sind, welche Spuren sie hinterlassen und welche Erkenntnisse sich daraus für Detection Engineering, Angriffserkennung und die kontinuierliche Verbesserung von Sicherheitsmaßnahmen ableiten lassen. Im Mittelpunkt stehen reale Vorgehensweisen, nachvollziehbare Analysen und der direkte Austausch zwischen Angreifer und Verteidiger.
Aktuelle Angriffstechniken auf OT-Systeme – Live aus Sicht des Angreifers
Cyberangriffe entwickeln sich rasant weiter – insbesondere durch den Einsatz neuer Werkzeuge und künstlicher Intelligenz. In einer Live-Demonstration zeigt Alexander Sturz, wie moderne Angriffe auf OT-Umgebungen heute vorbereitet, durchgeführt und kontinuierlich angepasst werden.
Im Mittelpunkt stehen reale Vorgehensweisen aus Penetrationstests bei KRITIS-Betreibern: Wie verschaffen sich Angreifer einen ersten Zugang? Welche Rolle spielen Automatisierung und KI bei Aufklärung und Angriff? Und welche Schwachstellen werden in industriellen Netzen besonders häufig ausgenutzt?
Der Vortrag vermittelt nicht nur spektakuläre Live-Einblicke, sondern ordnet die gezeigten Techniken fachlich ein und zeigt, welche Schutzmaßnahmen Betreiber daraus ableiten können.
KRITIS bei der Thermischen Abfallbehandlung | Physische Sicherheit & Erfahrungsbericht §8a Nachweis
Die Anforderungen an Betreiber thermischer Abfallbehandlungsanlagen entwickeln sich mit NIS-2, dem KRITIS-Dachgesetz und dem BSIG kontinuierlich weiter. Der Workshop verbindet aktuelle regulatorische Entwicklungen mit Praxiserfahrungen aus der Branche und bietet Raum für den Austausch über physische Sicherheit, Nachweisführung und die Umsetzung neuer Anforderungen im Betriebsalltag.
Ein Erfahrungsbericht über einen erfolgreich abgeschlossenen § 8a-BSIG-Nachweis – einschließlich der Rückmeldungen des BSI und der Nachbereitung des Verfahrens – dient dabei als Ausgangspunkt für die Diskussion. Gemeinsam wird betrachtet, welche Erkenntnisse sich daraus für die künftigen Nachweise nach § 39 BSIG sowie die praktische Umsetzung der neuen regulatorischen Anforderungen ableiten lassen.
Anwendung des Grundschutz Risikomanagements auf Lichtsignalanlagen
Wie lässt sich der IT-Grundschutz so weiterentwickeln, dass seine bewährten Prinzipien erhalten bleiben, die praktische Umsetzung aber flexibler und mit geringerem methodischem Aufwand möglich wird? Lars Sänger, Co-Editor einer Arbeitsgruppe der BSI-Community, gibt einen Einblick in die Entstehung und Zielsetzung des Grundschutz++ sowie in das daraus hervorgegangene Vorgehensmodell, das gemeinsam mit dem BSI im Rahmen von WiBA weiterentwickelt wird. Dabei fließen sowohl Anforderungen aus der Praxis als auch Erfahrungen aus der konkreten Anwendung im kommunalen Umfeld ein.
Wie sich der Ansatz auf reale technische Systeme übertragen lässt, wird anschließend am Beispiel der Verkehrstechnik gezeigt. Simone Küster bringt als fachlich Verantwortliche für Verkehrstechnik die Betreiberperspektive ein, Ruben Ebersold ergänzt die Erfahrungen von Yunex Traffic insbesondere zum sicheren Betrieb von Lichtsignalanlagen und zur praktischen Anwendung in Gießen. Anhand zentraler Systeme und Komponenten im Feld wird gezeigt, wie aus Anforderungen konkrete Sicherheitsmaßnahmen entstehen und auf unterschiedliche Systeme und Anwendungsfälle skaliert werden können.
Der Vortrag gibt zugleich einen Einblick in den aktuellen Stand der Blaupause B3S Verkehrstechnik der BSI-Community. Gemeinsam mit den Teilnehmenden werden die bisherigen Praxiserfahrungen, Chancen und Herausforderungen diskutiert – einschließlich der Frage, wo Grundschutz++ bereits eine belastbare Grundlage bietet und an welchen Stellen der Ansatz gemeinsam mit dem BSI noch weiterentwickelt werden muss.
Angreiferlogik für Entscheider – Prävention und Krisenführung in KRITIS
Staatliche und nichtstaatliche Akteure verfolgen unterschiedliche Ziele. Ihre Vorgehensweisen ähneln sich jedoch häufig. Der Vortrag beleuchtet, wie moderne Angriffe auf Kritische Infrastrukturen vorbereitet werden, welche Verwundbarkeiten gezielt ausgenutzt werden und warum sich Angreifer selten auf Cyberangriffe allein beschränken.
Im Mittelpunkt stehen aktuelle Angriffsvektoren wie Social Engineering, Insider-Bedrohungen, Spionage, Sabotage und hybride Einflussnahme sowie das gezielte Zusammenspiel physischer und digitaler Angriffe. Ihnen werden konkrete Gegenmaßnahmen gegenübergestellt: von Sensibilisierung und Sicherheitskultur über Informationsgewinnung und Lagebewertung bis zu Krisenorganisation, Entscheidungsprozessen und Resilienz.
Der Vortrag zeigt, wie Angreifer denken, Prioritäten setzen und Chancen erkennen. Ziel ist es, Bedrohungen früher zu erkennen, Sicherheitsmaßnahmen gezielter auszurichten und Krisen mit einem klaren Lagebild und belastbaren Entscheidungsstrukturen zu begegnen. Für Entscheiderinnen und Entscheider heißt das: Sicherheit ist Führungsaufgabe, nicht allein Sache der IT.
Personalmanagement in Kritischen Infrastruktur – vom Prescreening zur Innentäterprävention
Technische Sicherheitsmaßnahmen allein reichen nicht aus. Der Mensch bleibt einer der wichtigsten Erfolgsfaktoren – und gleichzeitig eines der größten Risiken für Kritische Infrastrukturen. Der Workshop verbindet die Perspektive des staatlichen Wirtschaftsschutzes mit den regulatorischen Anforderungen an Betreiber und diskutiert, wie personelle Sicherheit wirksam und zugleich praxistauglich umgesetzt werden kann.
Im Mittelpunkt stehen unter anderem folgende Fragestellungen: Welche Maßnahmen zur Personalauswahl und Zuverlässigkeitsprüfung sind sinnvoll und rechtlich zulässig? Welchen Stellenwert haben Führungszeugnisse, Referenzen und weitere Prüfmechanismen in der Praxis? Wie lassen sich Risiken durch bestehendes Personal frühzeitig erkennen und organisatorisch begrenzen? Welche Anforderungen stellen ISO 27001, B3S, IT-Sicherheitskatalog und BSIG an personelle Sicherheitsmaßnahmen? Wie gelingt der Ausgleich zwischen Sicherheitsanforderungen, Fachkräftemangel und einer vertrauensvollen Unternehmenskultur?
Der Workshop zeigt anhand praktischer Erfahrungen, wie personelle Sicherheitsmaßnahmen mit Augenmaß umgesetzt werden können und wo sich organisatorische, rechtliche und menschliche Aspekte sinnvoll ergänzen. Dabei steht der Austausch über bewährte Vorgehensweisen und unterschiedliche Erfahrungen ausdrücklich im Vordergrund.
Rechtliche Rahmenbedingungen des Drohneneinsatzes
Drohnen bieten Betreibern Kritischer Infrastrukturen vielfältige Einsatzmöglichkeiten – von der Inspektion technischer Anlagen über die Unterstützung bei Sicherheitsrundgängen bis hin zur Lageerkundung in Krisensituationen. Gleichzeitig stellen sich Fragen nach rechtlichen Rahmenbedingungen, Wirtschaftlichkeit, organisatorischem Aufwand und dem Schutz vor missbräuchlich eingesetzten Drohnen.
Die Diskussionsrunde bringt unterschiedliche Perspektiven zusammen: Die rechtlichen Möglichkeiten und Grenzen des Drohneneinsatzes werden den praktischen Anforderungen eines Betreibers gegenübergestellt. Im Mittelpunkt stehen Fragen wie: Für welche Anwendungsfälle lohnt sich eine eigene Drohne? Welche organisatorischen und rechtlichen Voraussetzungen müssen erfüllt sein? Welche Kosten entstehen? Wo liegt der tatsächliche Mehrwert – für Resilienz, Betrieb und Instandhaltung? Und wie lässt sich mit der zunehmenden Bedrohung durch fremde Drohnen umgehen?
Ziel ist ein praxisnaher Austausch, der Chancen und Grenzen des Drohneneinsatzes aus Betreiberperspektive beleuchtet und den Teilnehmern eine fundierte Grundlage für eigene Entscheidungen vermittelt.
Diskussion
Initiierung des Drohneneinsatzes als Kraftwerksbetreiber
Drohnen bieten Betreibern Kritischer Infrastrukturen vielfältige Einsatzmöglichkeiten – von der Inspektion technischer Anlagen über die Unterstützung bei Sicherheitsrundgängen bis hin zur Lageerkundung in Krisensituationen. Gleichzeitig stellen sich Fragen nach rechtlichen Rahmenbedingungen, Wirtschaftlichkeit, organisatorischem Aufwand und dem Schutz vor missbräuchlich eingesetzten Drohnen.
Die Diskussionsrunde bringt unterschiedliche Perspektiven zusammen: Die rechtlichen Möglichkeiten und Grenzen des Drohneneinsatzes werden den praktischen Anforderungen eines Betreibers gegenübergestellt. Im Mittelpunkt stehen Fragen wie: Für welche Anwendungsfälle lohnt sich eine eigene Drohne? Welche organisatorischen und rechtlichen Voraussetzungen müssen erfüllt sein? Welche Kosten entstehen? Wo liegt der tatsächliche Mehrwert – für Resilienz, Betrieb und Instandhaltung? Und wie lässt sich mit der zunehmenden Bedrohung durch fremde Drohnen umgehen?
Ziel ist ein praxisnaher Austausch, der Chancen und Grenzen des Drohneneinsatzes aus Betreiberperspektive beleuchtet und den Teilnehmern eine fundierte Grundlage für eigene Entscheidungen vermittelt.
Abendveranstaltung im staatlichen Hofkeller Würzburg
Den ersten Veranstaltungstag lassen wir in besonderer Atmosphäre ausklingen: Unter der UNESCO-Welterbestätte Residenz Würzburg lädt der Staatliche Hofkeller zum gemeinsamen Abend ein. In einem der größten historischen Weinkeller Deutschlands erwartet die Teilnehmenden fränkische Gastfreundschaft mit Speisen, regionalen Weinen und ausreichend Gelegenheit für persönliche Gespräche.
Abseits des Konferenzprogramms stehen der fachliche und persönliche Austausch im Mittelpunkt. Nutzen Sie die entspannte Atmosphäre, um Kontakte zu vertiefen, neue Perspektiven kennenzulernen und den Tag gemeinsam mit Kolleginnen und Kollegen aus der KRITIS-Community ausklingen zu lassen.
Keynote im Franconia Saal
Der Operationsplan Deutschland als gesamtstaatliche und gesamtgesellschaftliche Aufgabe
Der Operationsplan Deutschland bildet den militärischen Anteil an der Gesamtverteidigung Deutschlands ab und führt zentrale militärische Bestandteile der Landes- und Bündnisverteidigung mit notwendigen zivilen Unterstützungsleistungen zusammen. Kritische Infrastrukturen nehmen dabei eine zentrale Rolle ein: Ohne eine funktionierende Energie-, Wasser-, Verkehrs- und Kommunikationsversorgung sind staatliche Handlungsfähigkeit und militärische Einsatzbereitschaft nicht aufrechtzuerhalten.
Die Keynote gibt nach der Einordnung der aktuellen Sicherheits- und Bedrohungslage einen Einblick in Ziele und Inhalte des Operationsplans Deutschland und zeigt auf, welche Bedeutung Betreiber Kritischer Infrastrukturen künftig im gesamtstaatlichen Sicherheitskonzept einnehmen. Im Mittelpunkt stehen die Zusammenarbeit zwischen Staat und Wirtschaft, die Vorbereitung auf außergewöhnliche Lagen sowie die Frage, welche organisatorischen und infrastrukturellen Voraussetzungen geschaffen werden müssen, um die Resilienz Deutschlands nachhaltig zu stärken.
Stärkung der Resilienz von KRITIS – gemeinsame Aufgabe für Staat und Wirtschaft
Mit dem KRITIS-Dachgesetz wird der Schutz Kritischer Infrastrukturen um verbindliche Anforderungen an die physische Resilienz erweitert. Gleichzeitig wächst die Bedeutung einer engen Zusammenarbeit zwischen Staat, Betreibern und weiteren Akteuren, um den aktuellen Bedrohungen wirksam begegnen zu können.
Der Vortrag gibt einen Einblick in die Ziele des KRITIS-Dachgesetzes und die dahinterstehende Resilienzstrategie des Bundes. Im Mittelpunkt stehen die Erwartungen an die praktische Umsetzung, der aktuelle Stand der Arbeiten sowie die Frage, wie Staat und Wirtschaft gemeinsam zu einer widerstandsfähigeren KRITIS-Landschaft beitragen können. Darüber hinaus werden aktuelle Entwicklungen und die nächsten Schritte bei der Umsetzung des Gesetzes aus Sicht des Bundesministeriums des Innern eingeordnet.
Cybersicherheit KRITIS entwickeln aus Sicht des BSI: Einblick und Ausblick
Mit NIS-2, dem NIS-2-Umsetzungsgesetz und dem KRITIS-Dachgesetz entwickelt sich der regulatorische Rahmen für Betreiber Kritischer Infrastrukturen umfassend weiter. Als Leiter des Grundsatzreferats für Kritische Infrastrukturen betrachtet Dr. Henning-Timm Langwald diese Entwicklung sektorübergreifend und ordnet sie aus Sicht des BSI ein. Dr. Langwald verknüpft seinen Blick auf die Weiterentwicklung des regulatorischen Rahmens mit dem Blick auf die Bedrohungslage für Kritische Infrastrukturen. Er gibt einen Einblick in den aktuellen Stand der konkreten Umsetzung des Rahmens sowie anstehende nächste Schritte aus Sicht des BSI. Dabei stehen Kernaspekte des Zusammenspiels von BSI und Betreibern im Mittelpunkt.
Die Rolle des BBK in der Umsetzung des KRITIS-Dachgesetzes
Mit dem KRITIS-Dachgesetz übernimmt das BBK eine zentrale Rolle bei der Stärkung der physischen Resilienz Kritischer Infrastrukturen. Der Vortrag gibt einen Einblick in die Aufgaben des BBK bei der Umsetzung des Gesetzes und zeigt auf, welche Erwartungen an Betreiber in den kommenden Jahren gestellt werden.
Im Mittelpunkt stehen die Registrierung von KRITIS-Betreibern, die Anforderungen an Risikoanalysen und Resilienzmaßnahmen sowie die geplante Entwicklung branchenspezifischer Resilienzstandards. Darüber hinaus erläutert Markus Hasch-Gleumes den aktuellen Stand der Nationalen Risikoanalyse und der Nationalen Resilienzstrategie und ordnet ein, wie diese Instrumente künftig zusammenwirken sollen.
Der Vortrag vermittelt die Zielvision des BBK: einen ganzheitlichen Allgefahrenansatz, der Betreiber auf unterschiedlichste Krisenszenarien vorbereitet – von Naturereignissen über technische Ausfälle bis hin zu Sabotage und hybriden Bedrohungen. Damit geht der Ansatz bewusst über einzelne Bedrohungslagen hinaus und verfolgt das Ziel, die Widerstandsfähigkeit Kritischer Infrastrukturen dauerhaft zu stärken.
BBK | Krisen und Katastrophen – Was müssen wir dabei bedenken?
Naturereignisse, großflächige Infrastrukturausfälle, Sabotage oder hybride Bedrohungen können sehr unterschiedliche Krisendynamiken entwickeln. Gleichzeitig bestehen zwischen Staat, Wirtschaft und Kritischen Infrastrukturen zahlreiche Abhängigkeiten, die bei der Bewältigung komplexer Lagen berücksichtigt werden müssen.
Der Vortrag gibt Einblicke in das Lage- und Krisenmanagement des BBK und zeigt, wie sich der Bevölkerungsschutz auf solche Szenarien vorbereitet. Im Mittelpunkt stehen die Gewinnung und Bewertung von Lageinformationen, die Zusammenarbeit der beteiligten Akteure sowie die Strukturen, mit denen auch bei dynamischen Entwicklungen Handlungsfähigkeit sichergestellt werden soll. Dabei wird auch beleuchtet, welche Rolle Warnung und ein belastbares gemeinsames Lageverständnis für die Bewältigung übergreifender Krisen spielen.
Praktische Ansätze zur Härtung von Systemen in Leittechnikumgebungen
Die Härtung von Leitsystemen ist eine der wirksamsten Maßnahmen zur Erhöhung der Cyberresilienz – gleichzeitig stellen gewachsene Infrastrukturen, Herstellerabhängigkeiten und betriebliche Anforderungen Betreiber regelmäßig vor Herausforderungen. Der Vortrag zeigt anhand praktischer Beispiele, welche Maßnahmen sich in Leittechnikumgebungen bewährt haben und wie sich Sicherheitsanforderungen mit den Anforderungen an Verfügbarkeit und Betrieb in Einklang bringen lassen.
Neben bewährten Härtungsmaßnahmen fließen auch Erfahrungen aus realen Sicherheitsvorfällen ein und zeigen, welche Erkenntnisse Betreiber daraus für die Weiterentwicklung ihrer Systeme gewinnen können. Der Vortrag vermittelt praxisnahe Ansätze zur Absicherung von Leittechnik und bietet Raum für den Austausch über aktuelle Herausforderungen und zukünftige Entwicklungen.
Deep Dive
Meldefristen und Geschäftsleiterhaftung
NIS-2, BSIG, EnWG, der Cyber Resilience Act und das KRITIS-Dachgesetz übertragen der Unternehmensleitung neue Pflichten – lassen jedoch gleichzeitig erheblichen Beurteilungs- und Ermessensspielraum. Der Workshop beleuchtet, wie Geschäftsleitungen diesen rechtssicher nutzen können und welche Konsequenzen sich aus ihren Entscheidungen ergeben.
Im Mittelpunkt stehen unter anderem folgende Fragestellungen: Welche Organisations- und Überwachungspflichten treffen Geschäftsleitung und Aufsichtsorgane – und wo beginnt die persönliche Haftung? Welches Sicherheits- und Resilienzniveau muss die Unternehmensleitung nachweislich gewährleisten? Welche Governance-, Budget- und Ressourcenentscheidungen sind rechtlich vertretbar? Wie lassen sich Melde-, Dokumentations- und Entscheidungspflichten belastbar erfüllen? Wie sind Verantwortlichkeiten zwischen Unternehmen, Organmitgliedern, Dienstleistern, Betriebsführern und Herstellern rechtssicher abzugrenzen?
Der Workshop diskutiert die unterschiedlichen Rechtsgrundlagen im Zusammenhang und zeigt auf, welche Entscheidungen heute auf Ebene der Unternehmensleitung getroffen werden sollten, um Haftungsrisiken zu begrenzen, Handlungsspielräume zu erhalten und regulatorischen Anforderungen belastbar zu begegnen.
Cyber- und physische Resilienz aus einem Guss?
Mit NIS-2, dem KRITIS-Dachgesetz, dem EnWG und europäischen Vorgaben entstehen zunehmend Anforderungen, die Cyber- und physische Sicherheit gemeinsam betrachten. Der Vortrag zeigt, wie diese Regelwerke künftig ineinandergreifen und welche Auswirkungen sich daraus für Betreiber der Energiewirtschaft ergeben.
Im Mittelpunkt stehen die Zusammenführung bestehender Anforderungen – insbesondere der Sicherheitskataloge – sowie die Frage, wie ein möglichst konsistenter regulatorischer Rahmen geschaffen werden kann. Darüber hinaus wird ein Ausblick auf die Weiterentwicklung der Anforderungen gegeben: Welche Rolle spielen internationale Entwicklungen und die veränderte Bedrohungslage? Wie beeinflussen sie die Angemessenheit von Sicherheitsmaßnahmen? Und worauf sollten sich Betreiber bereits heute einstellen, um ihre Sicherheits- und Resilienzkonzepte zukunftssicher auszurichten?
Wenn physische Sicherheit sichtbar wird: Lockpicking live & Research & Security Center erklärt
Wie werden mechanische und elektromechanische Schließsysteme auf ihre Widerstandsfähigkeit untersucht? Der Workshop gibt einen Einblick in die Arbeit des Research & Security Centers von ASSA ABLOY und zeigt, mit welchen Methoden Sicherheitsforscher Produkte aus der Perspektive eines realen Angreifers analysieren und bewerten.
Im Mittelpunkt stehen reale Angriffstechniken auf mechanische Schließsysteme – darunter Lockpicking und weitere manipulative Öffnungsverfahren –, die in einer Live-Demonstration vorgestellt werden. Ergänzend wird erläutert, warum auch digitale Schließsysteme immer auf einer mechanischen Sicherheitsbasis aufbauen und weshalb die mechanische Konstruktion weiterhin ein wesentlicher Bestandteil ihrer Widerstandsfähigkeit ist.
Der Workshop vermittelt, wie Sicherheitsforscher bei der Untersuchung von Schließsystemen vorgehen, welche Erkenntnisse sich aus realistischen Angriffsszenarien gewinnen lassen und wie diese in die Weiterentwicklung sicherer Produkte einfließen. Wer möchte, kann die gezeigten Lockpicking-Techniken im Anschluss selbst am Stand ausprobieren.
Bundeskriminalamt | Cybercrime im Visier – Bekämpfungsstrategien des BKA
Der Vortrag knüpft an den Beitrag des Bundeskriminalamts aus dem vergangenen Jahr an und ergänzt ihn um die Perspektive der operativen Ermittlungsarbeit. Im Mittelpunkt steht die Frage, wie die Zusammenarbeit zwischen Betreibern Kritischer Infrastrukturen und den Ermittlungsbehörden in der Praxis funktioniert.
Anhand konkreter Erfahrungen aus der täglichen Ermittlungsarbeit zeigt Nick Kiefer, wie Cybercrime-Verfahren ablaufen, welche Informationen für Ermittlungen besonders relevant sind und welche Rolle Betreiber im weiteren Verlauf eines Vorfalls spielen. Darüber hinaus gibt er praktische Hinweise für die Zusammenarbeit mit den Strafverfolgungsbehörden – von der ersten Kontaktaufnahme über die Beweissicherung bis hin zur gemeinsamen Aufarbeitung eines Cyberangriffs.
Der Vortrag vermittelt einen seltenen Einblick in die operative Arbeit des BKA und zeigt auf, wie eine frühzeitige und vertrauensvolle Zusammenarbeit dazu beitragen kann, Ermittlungen zu unterstützen und Cyberangriffe auf Kritische Infrastrukturen wirksam aufzuarbeiten.
Umgang mit der neuen Bedrohungslage für Energieversorgungsnetze
Energieversorgungsnetze sind weitläufig, dezentral aufgebaut und in vielen Bereichen frei zugänglich. Ein vollständiger physischer Schutz aller Anlagen war weder möglich noch angesichts der bisherigen Risikobewertung erforderlich. Sicherheitsmaßnahmen mussten sich deshalb schon immer an der Kritikalität einzelner Standorte, realistischen Bedrohungsszenarien und der Verhältnismäßigkeit des Schutzes orientieren.
Die jüngsten Vorfälle unter anderem in Reutlingen, Garching, Regensburg und Berlin geben Anlass, diese Bewertung neu zu diskutieren. Guido Rüther bringt dabei die Perspektive der Netze BW, eigene Erfahrungen aus dem Umfeld des Vorfalls in Reutlingen sowie seine Arbeit im BDEW und an den neuen Resilienzstandards ein.
Im Mittelpunkt steht die gemeinsame Einordnung: Wie hat sich die Bedrohungslage tatsächlich verändert? Welche Anlagen und Prozesse werden zu relevanten Zielen? Welche zusätzlichen Schutz- und Resilienzmaßnahmen sind dadurch gerechtfertigt – und wo bleiben technische, wirtschaftliche und organisatorische Grenzen?
Daran schließt sich die übergreifende Frage an, wie die Energiebranche mit dieser Entwicklung umgehen sollte: Welche Aufgaben können einzelne Betreiber selbst lösen, wo braucht es gemeinsame Ansätze und Standards und an welchen Stellen ist eine stärkere Zusammenarbeit innerhalb der Branche sowie mit Behörden und Sicherheitsakteuren erforderlich?
Führungskräfte Dialog mit Dr. & Peter Lauwe, BBK
Krisenvorsorge ist längst keine Aufgabe einzelner Behörden mehr. Im Führungskräfte-Dialog diskutiert Dr. Christoph Groneberg und Peter Lauwe vom Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, wie sich Staat, Betreiber Kritischer Infrastrukturen und Wirtschaft auf zunehmend komplexe Krisenszenarien vorbereiten können. Im Mittelpunkt stehen strategische Führungsfragen, die Zusammenarbeit zwischen den Akteuren sowie die Bedeutung belastbarer Lagebilder und Entscheidungsstrukturen für eine resiliente Gesamtverteidigung und den Bevölkerungsschutz
Führungskräfte Dialog mit Dennis Volk & Team Bundesnetzagentur
Der Führungskräftedialog bietet Geschäftsleitungen und Führungskräften der Energiewirtschaft die Möglichkeit zum offenen Austausch mit Dennis Volk und seinem Team aus dem Bereich Krisenvorsorge und Cybersicherheit der Bundesnetzagentur.
Im Mittelpunkt stehen die Perspektiven beider Seiten: Welche Ziele verfolgt der Gesetzgeber mit den aktuellen regulatorischen Entwicklungen? Vor welchen Herausforderungen stehen Betreiber bei der Umsetzung? Wo bestehen Handlungsspielräume, wo stoßen Unternehmen und Behörden an praktische Grenzen? In einem moderierten Dialog werden Erwartungen, Erfahrungen und unterschiedliche Sichtweisen zusammengeführt, um gegenseitiges Verständnis zu fördern und den direkten Austausch zwischen Regulierungsbehörde und Unternehmensleitungen zu stärken.
Agenda zum Download
Die vollständige Agenda des KRITIS PRAXIS Forums als PDF – zum Herunterladen und Ausdrucken.
PDF herunterladen
Über das Event
Das KRITIS PRAXIS Forum bringt Betreiber kritischer Infrastrukturen über zwei Tage für intensiven Fachaustausch zusammen. Dieses Format gibt dem Austausch den Raum, den ein einzelner Termin nicht bietet: Themen lassen sich in der Tiefe behandeln, und man lernt die Menschen dahinter über das kurze Gespräch hinaus kennen. Auf dem Programm stehen Impulsvorträge zu aktuellen Themen wie NIS-2, ISMS und Angriffserkennung, Praxis-Sessions mit Raum für Diskussion sowie ausreichend Gelegenheit zum Netzwerken – auch im Rahmenprogramm am Abend. Die Vorträge liefern fachlichen Input und ordnen ein, was sich in der Branche gerade bewegt; in den Praxis-Sessions geht es ins Detail, mit Raum für eigene Fragen und den Austausch konkreter Erfahrungen. Abseits des Programms bleibt Zeit für Gespräche, aus denen Kontakte über die Veranstaltung hinaus entstehen können.
Alexander Rieger
Personalmanagement in Kritischen Infrastrukturen – vom Prescreening zur Innentäterprävention
Lead Consultant/ausecus
Alexander Rieger ist Lead Consultant bei ausecus und begleitet Betreiber Kritischer Infrastrukturen
bei der Umsetzung regulatorischer Anforderungen. Durch seine langjährige Beratungserfahrung
verbindet er die Anforderungen aus ISO/IEC 27001, B3S, IT-Sicherheitskatalog und BSIG mit
praxistauglichen Lösungen für Betreiber unterschiedlicher Branchen.
Alexander Sturz
Purple Teaming des KRITIS Defenders
Senior Penetrationstester/ausecus & SEKurity
Alexander Sturz ist spezialisiert auf Penetrationstests in IT- und OT-Umgebungen Kritischer
Infrastrukturen. Seit vielen Jahren unterstützt er Betreiber dabei, Schwachstellen kontrolliert
aufzudecken und realistische Angriffsszenarien nachzustellen. Seine Erfahrungen aus zahlreichen
Sicherheitsüberprüfungen verbindet er mit einem tiefen Verständnis industrieller Systeme und
aktueller Angriffstechniken.
Bastian Lemmer
Eröffnungskeynote: Erfahrungsbericht Stromnetz Berlin
Bereichsleiter Unternehmensentwicklung und -sicherheit/Stromnetz Berlin
Bastian Lemmer ist Bereichsleiter Unternehmensentwicklung & -sicherheit bei den Stromnetzen Berlin
. Er verantwortet Themen rund um Resilienz und Unternehmenssicherheit sowie die
strategische Weiterentwicklung einer der größten Verteilnetzbetreiber Deutschlands. Durch seine
langjährige Erfahrung in der Energiewirtschaft verbindet er strategische Fragestellungen mit den
praktischen Anforderungen eines KRITIS-Betreibers.
Birte Vogt
Branchentreff Transport und Verkehr
Senior Referentin Resilienz Kritischer Infrastrukturen/Deutsche Bahn
Birte Vogt ist Senior Referentin Resilienz Kritischer Infrastrukturen in der Konzernsicherheit des DB-Konzerns.
Ihr Themenschwerpunkt ist die Vorbereitung auf die Umsetzung des KRITIS-Dachgesetzes:
im Rahmen des Projektes „Resilienz kritischer Infrastrukturen“ werden verschiedene
Resilienzpflichten für den DB-Konzern aufgesetzt. Zuvor hat Frau Vogt die Disziplinen Krisen- und
IT-Projektmanagement kombiniert. Sie bringt u.a. umfangreiche Kenntnisse im internationalen
Krisenmanagement bei der Mast-Jägermeister SE mit.
Frau Vogt ist Master of Arts „Coaching und Change Management“, Schwerpunkt Change
Management. Die Verbindung von Resilienz, Change Management und Krisenmanagement ist das
Fundament für zukünftige Herausforderungen.
Christian Böhm
Betriebsführung durch Dritte mit NIS- 2 | Eigentümer- & Betriebsführersicht
Lead Consultant/ausecus
Christian Böhm ist Lead Consultant und verfügt über langjährige Erfahrung als
Informationssicherheitsbeauftragter, Auditor und Berater. Er begleitet Betreiber Kritischer
Infrastrukturen sowie Betriebsführer bei der Umsetzung regulatorischer Anforderungen und der
Einführung organisationsübergreifender Sicherheits- und Governance-Strukturen.
Christoph Hachenberg
Branchentreff Wasser
Informationssicherheitsbeauftragter/Wupperverband
Christoph Hachenberg, Wupperverband, bringt langjährige Erfahrung aus der Wasserwirtschaft
und dem Betrieb kritischer wasserwirtschaftlicher Infrastruktur mit. Durch seine Tätigkeit beim
Wupperverband kennt er die technischen, organisatorischen und regulatorischen
Herausforderungen von Wasserverbänden und Versorgungsunternehmen aus der Praxis.
Christoph Knittl
Workshop: Notfallpläne und Wiederanlaufzeiten im Kontext des ISMS
Sales Account Manager/ausecus
Christoph Knittl begleitet seit zehn Jahren Betreiber Kritischer Infrastrukturen bei ausecus. In dieser
Zeit hat er Unternehmen jeder Größenordnung – vom kommunalen Stadtwerk bis zu den größten
deutschen Energiekonzernen – bei der Einführung und Weiterentwicklung von
Informationssicherheits- und Resilienzstrukturen unterstützt. Heute bringt er diese Erfahrungen in
den technischen Vertrieb ein und entwickelt passgenaue Sicherheitskonzepte für die
unterschiedlichen Anforderungen der Betreiber.
Dennis Johe
Schutz von Rechenzentren: Kundenvortrag & Erfahrungsbericht
Head of Sales International/ASSA Abloy
Als Experte für physische Sicherheit und Resilienz begleitet Dennis Johe seit vielen Jahren Organisationen mit höchsten Sicherheitsanforderungen bei der Entwicklung ganzheitlicher Schutzkonzepte. Sein Know-how reicht von intelligenten Zutrittslösungen über Gebäude- und Sensortechnik bis hin zur Absicherung kritischer Prozesse und Infrastrukturen. Dabei verbindet er technologische Innovation mit praxisnaher Beratung und einem tiefen Verständnis für aktuelle Bedrohungslagen. Heute entwickelt er gemeinsam mit seinem Team bei Kentix, einem Unternehmen der ASSA ABLOY Gruppe, globale Sicherheitsprojekte und begleitet Kunden weltweit bei der Umsetzung zukunftsfähiger Sicherheitskonzepte.
Dennis Volk
Cyber- und physische Resilienz aus einem Guss?
Referatsleiter im Bereich Krisenvorsorge und Cybersicherheit Energie/Bundesnetzagentur
Dennis Volk ist Referatsleiter im Bereich Krisenvorsorge und Cybersicherheit Energie der
Bundesnetzagentur. Er gestaltet die regulatorischen Anforderungen an die Resilienz der
Energiewirtschaft mit und begleitet deren Weiterentwicklung im nationalen und europäischen
Kontext.
Dr. Christoph Groneberg
Bevölkerungsschutz im Wandel – Lagemanagement und Warnung in Zeiten hybrider Bedrohungen
Referatsleiter L.7 / Standige Vertretung der Abteilungsleitung/BBK
Dr. Christoph Groneberg leitet das Referat L.7 – Internes Krisenmanagement und ist ständiger Vertreter der Leitung der Abteilung L (BBK). Sein Schwerpunkt liegt auf dem Krisenmanagement und der Vorbereitung auf komplexe Lageentwicklungen. Dabei beschäftigt er sich mit den Strukturen und Prozessen, die erforderlich sind, um auch unter außergewöhnlichen Bedingungen handlungs- und entscheidungsfähig zu bleiben.
Dr. Henning-Timm Langwald
Cybersicherheit KRITIS entwickeln aus Sicht des BSI: Einblick und Ausblick
Referatsleiter Kritische Infrastrukturen-Grundsatz/BSI
Dr. Henning-Timm Langwald leitet das Referat Kritische Infrastrukturen – Grundsatz beim Bundesamt für Sicherheit in der Informationstechnik. Er besitzt langjährige Erfahrung in der Weiterentwicklung sektorübergreifender und strategischer Themen zur Stärkung der Informationssicherheit Kritischer Infrastrukturen und der konkreten Umsetzung im BSI und im Zusammenspiel mit den Betreibern und anderen Behörden.
Dr. Thomas Eck
Branchentreff Kraftwerke
Leiter des Bereichs Thermische Anlagen/vgbe energy
Dr. Thomas Eck, vgbe energy, bringt langjährige Erfahrung aus dem Bereich der Strom- und
Wärmeerzeugung und der Zusammenarbeit mit Betreibern von Energieerzeugungsanlagen mit. Als
Leiter des Bereichs Thermische Anlagen bei vgbe kennt er die aktuellen technischen und
regulatorischen Herausforderungen der Branche und begleitet deren fachliche Weiterentwicklung.
Insbesondere ist er für die Themen Bautechnik, Transformation und Nachnutzung der Standorte
inkl. Wasserstoffanwendungen, Digitalisierung, KI & IT/OT-Sicherheit sowie Umwelthemen
verantwortlich.
Dr. Torsten Quast
Wenn physische Sicherheit sichtbar wird: Lockpicking live & Research & Security Center erklärt
Head of Research & Security Center/ASSA ABLOY
Dr. Torsten Quast leitet das konzernweite Research & Security Center von ASSA ABLOY. Mit seinem
Team untersucht er mechanische und elektromechanische Schließsysteme auf Schwachstellen,
entwickelt neue Angriffsmethoden und begleitet die Produktentwicklung nach dem Prinzip
„Security by Design“. Als langjähriger Lockpicker und mehrfacher Deutscher Meister im sportlichen
Schlossöffnen verbindet er wissenschaftliche Expertise mit außergewöhnlicher Praxiserfahrung.
Generalleutnant André Bodemann
Keynote: Der Operationsplan Deutschland als gesamtstaatliche und gesamtgesellschaftliche Aufgabe
Stellvertreter des Befehlshabers Operatives Führungskommando der Bundeswehr/Bundeswehr
Generalleutnant André Bodemann ist Stellvertreter des Befehlshabers des Operativen
Führungskommandos der Bundeswehr und Kommandeur Territoriale Aufgaben. Als einer der
maßgeblichen Gestalter des Operationsplans Deutschland verfügt er über einen einzigartigen
Einblick in die Anforderungen an Staat, Wirtschaft und Gesellschaft in einer grundlegend
veränderten Sicherheitslage.
Guido Rüther
Branchentreff Netzbetreiber
Information Security Manager Smart Metering/Netze BW
Guido Rüther, Netze BW, bringt Praxisbezug aus langjähriger Informationssicherheit, PKIBetrieb, energiewirtschaftlicher Smart Metering wie auch IT-/OT-Sicherheit und Regulierungswesen ein; öffentlich wird er u. a. als Information Security Manager Smart Metering für die EnBW
geführt. Beim BDEW ist er als Vorsitzender der Projektgruppe Informationssicherheit aktiv und im Umfeld der VDE-FNN führt er die Projektgruppe Informationssicherheit in der Energiewirtschaft als stv. Vorsitzender. In beiden Verbänden werden weitere AdHoc Arbeitsgruppen oder auch Projektgruppen unterstützt und begleitet.
Hans-Wolfgang Frank
Branchentreff Abwasser
Sachgebietsleitung Prozessleit- und Automatisierungstechnik/Stadtentwässerung Nürnberg
Hans-Wolfgang Frank, Stadtentwässerung Nürnberg, bringt langjährige
Erfahrung aus dem Betrieb einer der größten kommunalen Stadtentwässerungen Deutschlands mit.
Er kennt die Herausforderungen rund um den sicheren Betrieb kritischer Abwasserinfrastruktur
und berichtet aus der Praxis über technische, organisatorische und regulatorische Entwicklungen.
Holger Bajohr
Podiumsdiskussion: Handhabung von Krisensituationen in kritischen Infrastrukturen, Workshop: Entscheider unter Druck
Fachbereichsleiter IT-Service Management & CISO/TWL Ludwigshafen
Holger Bajohr ist Leiter Servicemanagement & CISO bei der TWL – Technische Werke Ludwigshafen am Rhein AG. Bereits in seiner früheren Rolle als Informationssicherheitsbeauftragter begleitete er die TWL durch einen konkreten Cyberangriff – von der unmittelbaren Reaktion und Aufarbeitung bis zur Ableitung und Umsetzung der erforderlichen Maßnahmen. Diese Erfahrung bringt er heute in seine übergreifende Verantwortung für Informationssicherheit und Servicemanagement ein und kennt damit insbesondere die Entscheidungen, die unter Zeitdruck und bei zunächst unvollständiger Informationslage getroffen werden müssen.
Jascha Sticher
Wie funktioniert eigentlich Netzwerksicherheit?
Senior IT-Security Engineer/ausecus
Jascha Sticher ist Senior IT Security Engineer im KRITIS Defender-Team und gehört seit der ersten Entwicklungsphase zum Kernteam des KRITIS Defenders. Er hat die technische Entwicklung und den operativen Aufbau der Plattform maßgeblich mitgestaltet und begleitet heute deren kontinuierliche Weiterentwicklung. Zuvor war er im Bereich IT-Infrastruktur und Cybersecurity bei Fujitsu tätig und bringt umfassende Erfahrung aus der Absicherung komplexer IT- und OT-Umgebungen mit.
Jochen Haaf
KDUG Usergroup
Senior IT-Security Engineer/ausecus
Jochen Haaf, Senior IT-Security Engineer bei ausecus und aktiver Mitgestalter der KRITIS Defender
Usergroup, begleitet die Weiterentwicklung des KRITIS Defenders seit dessen Einführung. Durch
den regelmäßigen Austausch mit Anwendern bringt er praktische Anforderungen und Erfahrungen
in die Weiterentwicklung der Plattform ein.
Jörg Müller
Angreiferlogik für Entscheider – Prävention und Krisenführung in KRITIS
Ehem. Verfassungsschutzchef von Brandenburg/Trustmos
Jörg Müller war Leiter des Verfassungsschutzes Brandenburg und verfügt über mehr als 30 Jahre Erfahrung in
den Bereichen Innere Sicherheit, Spionageabwehr, Extremismus- und Terrorismusbekämpfung sowie
Krisenmanagement. Mit seinem Beratungsunternehmen TRUSTMOS unterstützt er heute Unternehmen und
öffentliche Einrichtungen dabei, sicherheitsrelevante Bedrohungen einzuordnen und belastbare Entscheidungen in komplexen und dynamischen Lagen zu treffen.
Jörg Peine-Paulsen
Personalmanagement in Kritischen Infrastrukturen – vom Prescreening zur Innentäterprävention
Experte für Wirtschaftsschutz/Wirtschaftsschutz Niedersachsen
Jörg Peine-Paulsen ist Experte für Wirtschaftsschutz beim Niedersächsischen Ministerium für
Inneres und Sport. Er unterstützt Unternehmen und Betreiber Kritischer Infrastrukturen bei der
Prävention von Spionage, Sabotage, Innentätern und hybriden Bedrohungen und vermittelt
praxisnahe Ansätze zum personellen und organisatorischen Schutz.
Kai Podbielski
BCMS-Reifegrad gemäß §39 BSIG durch das ISMS verbessern
Consultant/ausecus
Kai Podbielski bringt mehrjährige Erfahrung in den Bereichen
Informationssicherheit, Business Continuity Management (BCM) und Auditierung Kritischer
Infrastrukturen mit. Er begleitet Unternehmen bei der Umsetzung regulatorischer Anforderungen
und der Integration von Managementsystemen.
Kent Andersson
Eröffnung, Abschluss
Geschäftsführer/ausecus
Kent Andersson leitet seit 2012 als geschäftsführender Gesellschafter und Mitgründer die ausecus GmbH. Er bringt 25 Jahre Managementerfahrung aus der Leittechnik, der Informations- und IT/OT-Sicherheit bei Stadtwerken, Energieversorgern, Kraftwerken, der Pharma & Biotechnologie und der Lebensmittelindustrie im In- und Ausland mit. Davor war er 10 Jahre in der Projektleitung, Projektierung und Inbetriebnahme von Leittechnik bei dem führenden skandinavischen Automatisierungsunternehmen SattControl (heute ABB) international tätig. Bei dem japanischen Konzern Matsushita (heute Panasonic Automation) hat er 8 Jahre im Engineering von Process Control & Automation Systems beim Aufbau des deutschen Tochterunternehmens erfolgreich mitgewirkt.
Klaus Hunsänger
Erfahrungsbericht – Angriffe auf Energieversorger in Polen
Referent industrielle Steuerungs- und Automatisierungssysteme/BSI
Klaus Hunsänger, Bundesamt für Sicherheit in der Informationstechnik (BSI), beschäftigt sich mit
der Cybersicherheit Kritischer Infrastrukturen und bringt Erfahrungen aus der Bewertung aktueller
Bedrohungslagen sowie der Zusammenarbeit mit Betreibern Kritischer Infrastrukturen ein.
Lars Fenner
Branchentreff Abwasser
Leiter Netzleittechnik/Stadtentwässerung Nürnberg
Lars Fenner, Stadtentwässerung Nürnberg, bringt langjährige
Erfahrung aus dem Betrieb einer der größten kommunalen Stadtentwässerungen Deutschlands mit.
Er kennt die Herausforderungen rund um den sicheren Betrieb kritischer Abwasserinfrastruktur
und berichtet aus der Praxis über technische, organisatorische und regulatorische Entwicklungen.
Lars Sänger
Entwicklung des Grundschutz++ mit einem Praxisbeispiel aus der Verkehrsleittechnik
Informationssicherheitsbeauftragter/Stadt Gießen
Lars Sänger ist Informationssicherheitsbeauftragter der Universitätsstadt Gießen und arbeitet als Co-Editor einer Arbeitsgruppe der BSI-Community direkt an der Weiterentwicklung des Grundschutz++ mit. Er zeigt, wie der Ansatz entstanden ist, welche Erfahrungen aus der Praxis bereits eingeflossen sind und wie das Vorgehensmodell gemeinsam mit dem BSI im Rahmen von WiBA weiterentwickelt wird.
Markus Hasch-Gleumes
Referat Referat N.II.3
Markus Hasch-Gleumes ist seit 2023 Referent im Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK) und im Referat N.II.3 Registrierung und Meldestelle BBK tätig. Dort ist er insbesondere für den KRITIS-Sektor Energie zuständig und beschäftigt sich mit Fragen des Schutzes und der Resilienz Kritischer Infrastrukturen.
Darüber hinaus wirkt er an der Normungsarbeit zu Kritischen Infrastrukturen beim DIN mit und bringt dabei die Perspektive des Bevölkerungsschutzes in die Entwicklung entsprechender Standards ein.
Martin Schmidt
KRITIS bei der Thermischen Abfallbehandlung | Physische Sicherheit & Erfahrungsbericht §8a Nachweis
Referent Technik/ITAD
Martin Schmidt ist Referent Technik beim ITAD und begleitet die technische
Weiterentwicklung der thermischen Abfallbehandlung in Deutschland. Als Ansprechpartner für
technische und regulatorische Fragestellungen bringt er den übergreifenden Blick der Branche auf
aktuelle Entwicklungen, Anforderungen und Praxiserfahrungen mit.
Mathias Böswetter
Branchenspezifische BDEW Resilienz Standards
Fachgebietsleiter KRITIS-, Cyber und Sicherheitspolitik/Bundesverband der Energie- und Wasserwirtschaft
Matthias Böswetter ist Fachgebietsleiter für KRITIS-, Cyber- und Sicherheitspolitik beim Bundesverband der Energie- und Wasserwirtschaft (BDEW). Er begleitet die Weiterentwicklung regulatorischer Anforderungen für die Energie- und Wasserwirtschaft und vertritt die Branche im Austausch mit Ministerien, Behörden und weiteren relevanten Akteuren.
Matthias Walzer
Wie funktioniert eigentlich Netzwerksicherheit?
Senior Consultant/ausecus
Matthias Walzer ist Senior Consultant bei ausecus und begleitet Betreiber Kritischer Infrastrukturen
bei der Einführung und Weiterentwicklung von Informationssicherheitsmanagementsystemen.
Neben der ISMS-Beratung unterstützt er Unternehmen bei Audits sowie ausgewählten
Fragestellungen der technischen Sicherheitsarchitektur. Seine Erfahrungen aus der
Softwareentwicklung im Gesundheitswesen verbinden regulatorische Anforderungen mit einem
ausgeprägten Verständnis für komplexe IT-Systeme.
Michael Engbers
Praktische Ansätze zur Härtung von Systemen in Leittechnikumgebungen
IT-Consultant/Kisters
Michael Engbers ist IT-Consultant bei der KISTERS. Er begleitet Kunden bei der Planung,
Absicherung und Weiterentwicklung von Leitsystemen und beschäftigt sich mit der praktischen
Umsetzung technischer Sicherheitsmaßnahmen in OT-Umgebungen.
Nick Kiefer
Cybercrime im Visier – Bekämpfungsstrategien des BKA
Kriminaloberkommissar, Nationale Kooperationsstelle Cybercrime/Bundeskriminalamt
Nick Kiefer ist Ermittler in der CC12-2 – Nationale Kooperationsstelle Cybercrime (NKC) des Bundeskriminalamts. Er begleitet Cybercrime-Ermittlungen seit vielen Jahren und verfügt über umfangreiche Erfahrungen in der operativen Zusammenarbeit mit Betreibern Kritischer Infrastrukturen sowie nationalen und internationalen Strafverfolgungsbehörden.
Nina Naske
Rechtliche Rahmenbedingungen des Drohneneinsatz
Rechtsanwältin/Naske Rechtsanwälte
Nina Naske ist Rechtsanwältin und berät Unternehmen zu den rechtlichen Rahmenbedingungen des Drohneneinsatzes sowie angrenzenden Fragestellungen des Luft- und Sicherheitsrechts.
Olaf Hogenkamp
Workshop: Entscheider unter Druck
Leiter Consulting/ausecus
Olaf Hogenkamp leitet die Beratung bei ausecus und ist Principal Consultant mit rund 20 Jahren Beratungserfahrung. Er hat Betreiber aus nahezu allen KRITIS-Branchen bei Informationssicherheit, regulatorischer Umsetzung und in komplexen Entscheidungssituationen begleitet und verfügt zusätzlich über langjährige Auditerfahrung. Heute verantwortet er die fachliche Weiterentwicklung der Beratung und wird insbesondere bei komplexen Großprojekten und Fragestellungen hinzugezogen, bei denen Erfahrung über einzelne Normen, Branchen und Organisationen hinweg gefragt ist.
Peter Lauwe
Die Rolle des BBK in der Umsetzung des KRITIS-Dachgesetzes
Referatsgruppenleiter Infrastrukturschutz/BBK
Peter Lauwe leitet die Referatsgruppe Infrastrukturschutz im Bundesamt für Bevölkerungsschutz
und Katastrophenhilfe (BBK). Seit über 20 Jahren beschäftigt er sich mit dem Schutz Kritischer
Infrastrukturen und begleitet die Weiterentwicklung nationaler Strategien zur Stärkung der
Resilienz sowie deren Umsetzung in der Praxis.
Phillipe Sorne
Branchentreff Verkehrsleitsysteme
Bereich Verkehrssteuerung und Lichtsignalanlage/Yunex Traffic
Philippe Sorne ist bei Yunex Traffic im Bereich Verkehrssteuerung und Lichtsignalanlagen tätig. Er bringt langjährige Erfahrung aus der Zusammenarbeit mit Betreibern und Kommunen mit und kennt die technischen, betrieblichen und organisatorischen Herausforderungen moderner Verkehrssteuerungssysteme aus der Praxis.
Rico Graul-Heinze
BCM in der Praxis
Business Continuity Management/enercity Netz
Rico Graul-Heinze, enercity Netz, ist im Business Continuity Management tätig und begleitet
die Weiterentwicklung der Krisenvorsorge bei einem der größten kommunalen Netzbetreiber
Deutschlands. Seine Erfahrungen aus der praktischen Umsetzung, regelmäßigen Übungen und dem
Austausch innerhalb der KRITIS-Community bringt er in diesen Workshop ein.
Robert Miriuta
Robert Miriuta ist Consultant und Lead Auditor bei ausecus. Seine Schwerpunkte liegen in der Beratung von Netzbetreibern und thermischen Abfallbehandlungsanlagen sowie der Umsetzung regulatorischer Anforderungen im Informationssicherheitsmanagement. Als Moderator bringt er die unterschiedlichen Perspektiven aus Praxis, Technik und Regulierung zusammen.
Roger Wittkopf
Branchentreff Gasspeicher
Leiter Betrieb Obertageanlagen/STORAG ETZEL
Roger Wittkopf, STORAG ETZEL, verfügt über langjährige Erfahrung im Betrieb kritischer
Gasspeicherinfrastruktur. Als Verantwortlicher für den technischen Betrieb kennt er die besonderen
Anforderungen an Versorgungssicherheit, Anlagenschutz und den sicheren Betrieb einer der
wichtigsten Energiespeicher Deutschlands.
Ruben Ebersold
Branchentreff Verkehrsleitsysteme
Verantwortlicher Informationssicherheit/Yunex Traffic
Ruben Ebersold verantwortet bei Yunex Traffic Informationssicherheit als Querschnittsthema und bringt die technische Perspektive aus Verkehrs- und Leitsystemen ein. Am Beispiel der Verkehrstechnik in Gießen wird konkret gezeigt, wie sich die Methodik auf reale Systeme und Komponenten übertragen und daraus praktikable Sicherheitsmaßnahmen ableiten lassen.
Sascha Jäger
KDUG Usergroup
Geschäftsführer/ausecus
Sascha Jäger ist Geschäftsführer der ausecus GmbH und verfügt über 30 Jahre
Erfahrung in der IT- und OT-Sicherheit. Neben den Aufgaben als Geschäftsführer ist sein fachlicher
Schwerpunkt die strategische Weiterentwicklung des KRITIS Defenders Services. Zuvor war er für
Aufbau und Leitung von Cybersecurity- und Security-Operations-Centern bei Integralis, NTT und
Fujitsu verantwortlich.
Sebastian Grupp
Moderation Branchentreff Wasser
Information Security Manager & Datenschutzmanager/Netze BW Wasser
Sebastian Grupp ist Informationssicherheitsbeauftragter bei der Netze BW Wasser. Er begleitet die Umsetzung von Informationssicherheit und Resilienz in der Wasserversorgung und bringt praktische Erfahrungen aus dem Betrieb wasserwirtschaftlicher Infrastruktur sowie der Umsetzung regulatorischer Anforderungen mit.
Sven Claßen
ISMS-Dokumentation revisionssicher & praxistauglich im Verbundunternehmen
Lead Consultant/ausecus
Sven Claßen ist Lead Consultant und Lead Auditor bei ausecus. Er begleitet KRITIS-Betreiber und größere Unternehmensstrukturen bei der Umsetzung von Informationssicherheit – von Energie und Kraftwerken über Wasser bis zur Entsorgungswirtschaft. Seine besondere Erfahrung liegt in der Umsetzung regulatorischer Anforderungen über unterschiedliche Gesellschaften, Organisationseinheiten und Branchen hinweg.
Thomas Janz
BCMS-Reifegrad gemäß §39 BSIG durch das ISMS verbessern
Product Compliance Manager/TÜV SÜD Management Service
Thomas Janz bringt langjährige Erfahrung in den Bereichen
Informationssicherheit, Business Continuity Management (BCM) und Auditierung Kritischer
Infrastrukturen mit. Er begleitet Unternehmen bei der Umsetzung regulatorischer Anforderungen
und der Integration von Managementsystemen.
Tim Grünewald
KRITIS bei der Thermischen Abfallbehandlung | Physische Sicherheit & Erfahrungsbericht §8a Nachweis
Leitung IT-Management & Digitalisierung/AWG Wuppertal
Tim Grünewald bringt langjährige Erfahrung aus der thermischen Abfallbehandlung und der
Entsorgungswirtschaft mit. Neben seiner Tätigkeit bei der AWG Wuppertal engagiert er sich als
bundesweiter Vertreter der Siedlungsabfallentsorgung im Wirtschaftsbeirat des UP KRITIS-Rats. Der
Rat ist das politische Beratungsgremium der UP KRITIS und vereint Entscheidungsträger aus
Wirtschaft und Verwaltung, um die strategische Weiterentwicklung sowie die partnerschaftliche
Zusammenarbeit beim Schutz Kritischer Infrastrukturen zu fördern. In dieser Funktion bringt er die
Interessen und Erfahrungen der Siedlungsabfallentsorgung in die strategische Weiterentwicklung
der UP KRITIS ein und vertritt die Branche im übergreifenden Austausch zu Sicherheits-, Resilienz und
Cybersicherheitsthemen.
Ulrich Neef
KRITIS Dachgesetz: Nationale Resilienzstrategie, Risikoanalyse, Praxiserfahrungen
Berater/ausecus | SoftKom
Ulrich Neef ist langjähriger Berater für Informationssicherheit, Business Continuity und Resilienz
im KRITIS-Umfeld. Als Auditor für verschiedene Zertifizierungs- und Prüfungsgesellschaften sowie
externer Berater begleitet er Betreiber Kritischer Infrastrukturen unterschiedlicher Branchen bei
der Umsetzung regulatorischer Anforderungen. Darüber hinaus unterstützt er ausecus als externer Experte in den Bereichen Resilienz und Compliance.
Wolf Buchholz
Aktuelle Entwicklungen für kommunale KRITIS-Betreiber
Senior Fachgebietsleiter Kritische Infrastrukturen und Cybersicherheit/Verband kommunaler Unternehmen
Wolf Buchholz begleitet beim Verband kommunaler Unternehmen (VKU) die
sicherheitsrelevanten und regulatorischen Entwicklungen für Betreiber Kritischer Infrastrukturen. Er
vertritt die Interessen kommunaler Versorgungsunternehmen gegenüber Politik, Behörden und
weiteren Institutionen und begleitet die Umsetzung neuer gesetzlicher Anforderungen.
Wolfgang Schmid
Cybersecurity auch bei Produkten – BSIG und Cyber Resilience Act
Rechtsanwalt/Schmid Frank Rechtsanwälte
Wolfgang Schmid, Schmid Frank Rechtsanwälte, berät seit vielen Jahren Betreiber Kritischer
Infrastrukturen zu IT-Sicherheits-, Regulierungs- und Haftungsfragen. Sein Schwerpunkt liegt auf
der rechtlichen Umsetzung neuer regulatorischer Anforderungen – von BSIG und NIS-2,
bis hin zum Cyber Resilience Act. Dabei begleitet er Unternehmen sowohl bei der
Vertragsgestaltung als auch bei der praktischen Umsetzung von Compliance- und
Lieferantenmanagementprozessen.
Wolfgang Zimmermann
OT-Security im Wandel der Zeit
Abteilungsleiter Leit-/ Systemtechnik Netzführung/Mainfranken Netze
Wolfgang Zimmermann hat über viele Jahre die Informationssicherheit bei den Mainfranken Netzen
maßgeblich mitgestaltet und zählt zu den frühen Vorreitern der OT-Sicherheit in der
Energiewirtschaft. Lange bevor regulatorische Anforderungen dies vorgaben, etablierte er
Informationssicherheitsstrukturen und entwickelte diese kontinuierlich weiter – von der
Leitstellensicherheit über physische Sicherheitsmaßnahmen bis hin zur Personal- und
Organisationssicherheit. Mit seinem Eintritt in den anstehenden Ruhestand gibt er seine
Erfahrungen aus zahlreichen Jahren praktischer Sicherheitsarbeit weiter.
Unsere Aussteller
Entdecken Sie Unternehmen, Technologien und Lösungen rund um die Zukunft der Sicherheit. Lernen Sie die Aussteller kennen und finden Sie die passenden Ansprechpartner für Ihre Anforderungen.
Aussteller
450connect GmbH
450connect betreibt das bundesweite 450-MHz-Funknetz für Kritische Infrastrukturen und ermöglicht hochverfügbare Sprach- und Datenkommunikation insbesondere für Energieversorger.
Aussteller
Akarion AG
Akarion bietet eine ISMS- und GRC-Software, mit der Unternehmen Anforderungen, Risiken, Maßnahmen und Nachweise für Informationssicherheit und regulatorische Vorgaben zentral verwalten können.
Aussteller
ASSA ABLOY Sicherheitstechnik GmbH
ASSA ABLOY entwickelt Schlösser, Schließsysteme und Zutrittslösungen zur physischen Absicherung von Gebäuden und sicherheitskritischen Bereichen.
Aussteller
ausecus GmbH – KRITIS Defender
KRITIS Defender ist der Angriffserkennungsservice der ausecus GmbH für Betreiber Kritischer Infrastrukturen und kombiniert eine Plattform im Unternehmen mit automatisierter Voranalyse und der Bewertung durch Security-Spezialisten.
Aussteller
GUTcert
GUTcert prüft Betreiber im Rahmen regulatorischer KRITIS-Anforderungen und auditiert bzw. zertifiziert Managementsysteme u.A. nach ISO/IEC 27001
Aussteller
Kentix GmbH
Kentix entwickelt Lösungen zur physischen Absicherung von Rechenzentren, Serverräumen und kritischen Technikstandorten – von Zutrittskontrolle bis zur Überwachung von Klima, Einbruch und weiteren Gefahren.
Aussteller
Landesamt für Sicherheit in der Informationstechnik (LSI Bayern)
Das LSI ist die staatliche IT-Sicherheitsbehörde Bayerns und unterstützt insbesondere Behörden, Kommunen und öffentliche Einrichtungen bei der Prävention und Bewältigung von Cyberangriffen.
Aussteller
NEOX NETWORKS GmbH
NEOX NETWORKS schafft Transparenz in IT- und OT-Netzwerken und stellt mit Network TAPs, Packet Brokern, Data Diodes und weiteren Komponenten die technische Grundlage für Netzwerküberwachung und Angriffserkennung bereit.
Aussteller
OHB Teledata GmbH
OHB Teledata entwickelt Lösungen für Digitalisierung, Kommunikation und Cybersecurity im Schienenverkehr mit besonderem Fokus auf sichere OT- und Bahninfrastrukturen.
Aussteller
SICHERHEIT. Das Fachmagazin.
begleitet das KRITIS PRAXIS Forum als offizieller Pressepartner, ist jedoch nicht mit einem eigenen Stand vor Ort vertreten.
Aussteller
TÜV SÜD Management Service GmbH
TÜV SÜD prüft Betreiber im Rahmen der KRITIS-Nachweispflichten nach § 39 BSIG und auditiert bzw. zertifiziert Managementsysteme nach ISO/IEC 27001.
Aussteller
Yunex GmbH
Yunex ist Dienstleister und Betreiber für Verkehrssteuerungssysteme und arbeitet in diesem Bereich mit einem Großteil der KRITIS-Betreiber im Verkehrssektor zusammen. Das Unternehmen betreut unter anderem Verkehrsrechner, Lichtsignalanlagen und weitere kritische Verkehrsinfrastrukturen.
Seien Sie dabei
Sichern Sie sich Ihren Platz beim 13. KRITIS PRAXIS Forum 2026.
Jetzt zum Forum anmelden
Melden Sie sich zum nächsten KRITIS PRAXIS Forum an. Die Teilnahme ist Betreibern kritischer Infrastrukturen vorbehalten.
Forum 2 Tage: 599 €
Nur KDUG 0 € (für Mitglieder)
Führungskräfte-Track 1 Tag: 399 €
Führungskräfte-Track 2 Tage: 599 €
Alle Preise zzgl. MwSt.
Eine kostenlose Stornierung ist bis inkl. 01. Oktober möglich, danach fällt der volle Teilnehmerpreis an.
Informiert bleiben
Erhalten Sie Einladungen und aktuelle Informationen aus der KRITIS PRAXIS und über unsere Eventformate.